Domain dampf-bügelstation.de kaufen?
Wir ziehen mit dem Projekt
dampf-bügelstation.de um.
Sind Sie am Kauf der Domain
dampf-bügelstation.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dampf-bügelstation.de kaufen?
Warum kommt kein Dampf aus meiner AEG Bügelstation?
Es gibt mehrere mögliche Gründe, warum kein Dampf aus Ihrer AEG Bügelstation kommt. Es könnte sein, dass das Gerät nicht ausreichend aufgeheizt ist oder dass der Wassertank leer ist. Es könnte auch sein, dass das Bügeleisen verstopft ist oder dass es ein Problem mit der Dampffunktion gibt. Es empfiehlt sich, die Bedienungsanleitung zu überprüfen und gegebenenfalls den Kundendienst zu kontaktieren, um das Problem zu lösen. **
Ist es ungesund, den Dampf beim Bügeln einzuatmen?
Es ist nicht ungesund, den Dampf beim Bügeln einzuatmen, solange man es nicht übermäßig lange oder in großen Mengen tut. Der Dampf kann jedoch heiß sein und Verbrennungen verursachen, daher ist es wichtig, vorsichtig zu sein. Es wird empfohlen, den Raum gut zu belüften, um die Konzentration von Dampf und eventuellen Chemikalien aus dem Bügelwasser zu reduzieren. **
Ähnliche Suchbegriffe für XML-Feeds
Top-Angebote
Produkte zum Begriff XML-Feeds:
-
Laurastar Lift Plus Silky Beige, 3-in-1 Bügelstation, Entknittert, Bügelt & Reinigt, Hygienischer Dampf, Alu-3D Sohle, Vertikales BügelnLaurastar Lift Plus Silky Beige ist mit den Hauptvorteilen der Laurastar 3-in-1-Dampfgeneratoren ausgestattet: zum Bügeln, Entfernen von Falten und Desinfizieren von Kleidung und Haushaltstextilien. Mit seinem einzigartigen Design, das Stil, Ergonomie und Vielseitigkeit vereint, werden Sie das Bügeln lieben!Perfektes Ergebnis in nur einem Durchgang dank exklusiver SpitzentechnologienVielseitig: zum Bügeln auf dem Tisch oder zum Dämpfen direkt auf dem KleiderbügelRespekt vor Materialien und Farben dank Laurastar DMS-DampfVermeidung von Falten durch die 3D-Sohle des professionellen BügeleisensDesinfektion von Textilien mit DMS-Dampf, wodurch 99,99% der Bakterien, Viren und 100% der Milben abgetötet werdenOptimale Dampfdosierung dank Pulse Steam-FunktionLeicht zu verstauen, leicht zu bewegen und in 3 Minuten einsatzbereit494,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
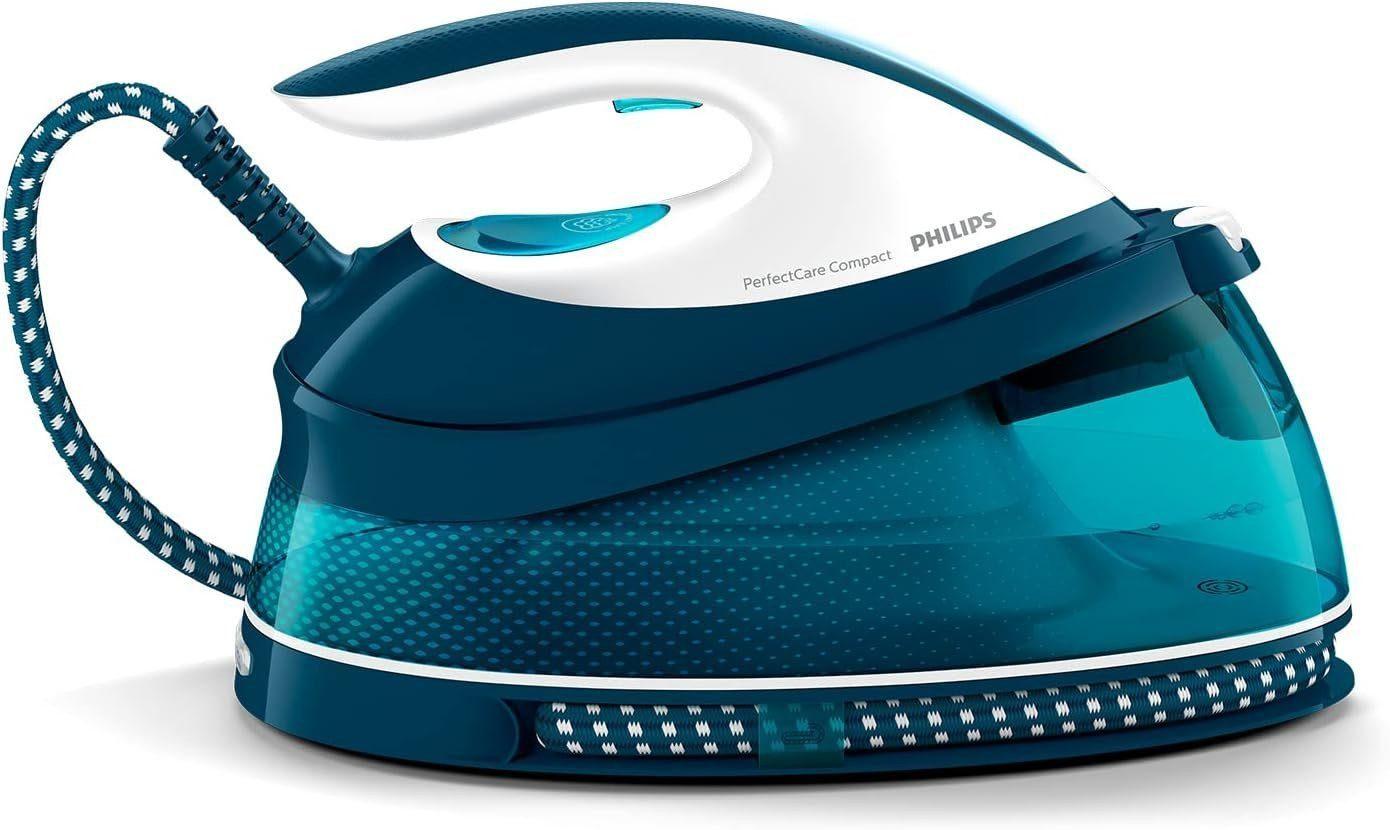
Philips Dampfbügelstation PerfectCare,Bügelstationen mit Dampfstation,Bügelstation, Dampf, 1,8L Tank abnehmbar,Bügeleisen,DampfbügeleisenDie Philips Dampfbügelstation PerfectCare bietet eine innovative Bewegungssensor-Technologie, die automatisch Dampf ausstößt, sobald Sie das Bügeleisen bewegen - ideal für ein müheloses und effizientes Bügelerlebnis.Die SteamGlide Elite-Bügelsohle sorgt mit ihrer doppelten Härte gegenüber herkömmlichen Aluminiumböden und einer 6-fachen Beschichtung mit Titanschicht für höchste Gleitfähigkeit und maximale Kratzfestigkeit.Dank des großzügigen, abnehmbaren 1,8-Liter-Wassertanks können Sie bis zu 2 Stunden ununterbrochen bügeln, bevor ein Nachfüllen erforderlich ist - jederzeit einfach mit Leitungswasser befüllbar.Die konstante Dampfleistung von 120 g/min und der zusätzliche Dampfstoß von 600 g entfernen selbst hartnäckigste Falten aus dicken Stoffen wie Leinen oder Denim mühelos.Mit der OptimalTEMP-Technologie ist kein Vorsortieren oder Einstellen der Temperatur nötig - bügeln Sie alles von Seide bis Jeans ohne Brandflecken und ohne Wartezeiten. PRODUKTBESCHREIBUNG Die Philips Dampfbügels697,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann wird Wasser zu Dampf?
Wasser wird zu Dampf, wenn es auf eine Temperatur von 100 Grad Celsius erhitzt wird. Bei dieser Temperatur beginnen die Wassermoleküle sich zu bewegen und zu verdampfen. Der Übergang von Wasser zu Dampf erfolgt durch Verdampfung, bei der das Wasser in Form von Wasserdampf in die Luft übergeht. Dieser Prozess findet statt, wenn genügend Energie zugeführt wird, um die Bindungen zwischen den Wassermolekülen zu überwinden. Wasserdampf ist die gasförmige Form von Wasser und kann in der Luft schweben, bis er sich wieder abkühlt und zu Wasser kondensiert. **
-
Wie wird Wasser zu Dampf?
Wasser wird zu Dampf durch den Prozess der Verdampfung. Bei erhöhter Temperatur nimmt die kinetische Energie der Wassermoleküle zu, wodurch sie sich schneller bewegen und schließlich genug Energie haben, um die Oberflächenspannung zu überwinden und in die Gasphase überzugehen. Dieser Vorgang findet statt, wenn Wasser auf seinem Siedepunkt von 100 Grad Celsius erhitzt wird. Durch die Verdampfung entsteht Wasserdampf, der unsichtbar ist und sich mit der umgebenden Luft mischt. Dieser Wasserdampf kann kondensieren, wenn er abkühlt, und wieder zu flüssigem Wasser werden. **
-
Was gefriert schneller: Wasser oder Dampf?
Wasser gefriert schneller als Dampf. Beim Gefrieren wird die Energie abgegeben, wodurch die Teilchen langsamer werden und sich zu einem festen Zustand verbinden. Dampf hingegen besteht aus gasförmigen Teilchen, die viel mehr Energie haben und daher länger brauchen, um abzukühlen und zu kondensieren. **
-
Wie kann ich Hemden bügeln, um Falten effektiv zu glätten und ein professionelles Aussehen zu erzielen?
1. Beginnen Sie mit einem sauberen und feuchten Hemd. 2. Verwenden Sie einen Dampfbügeleisen, um Falten leicht zu glätten. 3. Achten Sie darauf, dass Sie das Hemd auf links bügeln und die Kragen und Manschetten besonders sorgfältig behandeln. **
Bei welcher Temperatur wird Wasser zu Dampf?
Wasser wird zu Dampf, also verdampft, wenn es die Siedetemperatur erreicht. Die Siedetemperatur von Wasser beträgt normalerweise 100 Grad Celsius auf Meereshöhe. Bei höheren Höhen kann die Siedetemperatur aufgrund des geringeren Luftdrucks niedriger sein. Wenn Wasser die Siedetemperatur erreicht, beginnen die Wassermoleküle sich zu bewegen und zu verdampfen, was zu einem Übergang von flüssig zu gasförmig führt. Dieser Prozess wird als Verdampfung bezeichnet und ist ein wichtiger Teil des Wasserkreislaufs auf der Erde. **
Was passiert wenn Wasser zu Dampf wird?
Was passiert wenn Wasser zu Dampf wird? Wenn Wasser zu Dampf wird, findet eine Phasenänderung statt, bei der das Wasser von flüssiger Form in gasförmige Form übergeht. Dies geschieht durch Erhitzung des Wassers über seinen Siedepunkt hinaus. Während des Übergangs von Wasser zu Dampf nimmt die Energie der Wassermoleküle zu, wodurch sie sich voneinander lösen und in die Luft als unsichtbarer Wasserdampf abgeben. Dampf ist also die gasförmige Form von Wasser, die bei ausreichender Hitzeentwicklung entsteht. **
Top-Angebote
Produkte zum Begriff XML-Feeds:
-
Philips Dampfbügelstation OptimalTemp, Bügelstation Dampf Bügelstationen mit Dampfstation, 1500,00 ml Wassertank, 1,5L Tank abnehmbar, DampfLeistungsstarker und konstanter Dampfausstoß: Die Dampfbügelstation liefert kontinuierlich 120 g/min Dampfleistung, unterstützt durch einen kraftvollen Extra-Dampfstoß von 400 g, um selbst hartnäckigste Falten mühelos zu glätten.OptimalTEMP-Technologie für maximale Sicherheit: Kein Vorsortieren der Wäsche nötig - bügeln Sie von Jeans bis Seide ohne Temperatureinstellung, ohne Wartezeiten und vor allem ohne Risiko von Brandflecken.Großer 1,5-Liter-Wassertank für lange Bügelsessions: Der transparente, abnehmbare Tank ermöglicht bis zu 1,5 Stunden ununterbrochenes Bügeln und lässt sich einfach mit Leitungswasser nachfüllen.Kompakte und leichte Bauweise dank ProVelocity-Technologie: Einfaches Verstauen, passt bequem auf jedes Bügelbrett und spart Platz im Schrank, ohne auf Leistung zu verzichten.Vielseitige Nutzung mit Vertikaldampffunktion: Kleidung kann direkt am Bügel aufgefrischt oder Falten aus Vorhängen entfernt werden, ideal für schnelle Auffrischungen zwischendurch. PRODUKTBESCHREI323,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Laurastar Lift Swiss Edition, 3-in-1 Bügelstation, Entknittert, Bügelt & Reinigt, Hygienische Dampf, Abnehmbarer Wassertank, Vertikales BügelnDie Laurastar Lift Swiss Edition ist die perfekte Wahl für diejenigen, die eine erstklassige 3-in-1-Dampfbügelstation zum Bügeln, Entknittern und Desinfizieren von Kleidung und Heimtextilien suchen. Inspiriert von Schweizer Präzision und Exzellenz, zeichnet sich diese Edition durch ein elegantes Schweizerkreuz-Design aus, das Stil und fortschrittliche Technologie vereint.Mit seinem ergonomischen und vielseitigen Design wird das Bügeln mühelos und effizient!Vielseitig: Zum Bügeln auf dem Tisch oder direkt auf dem Kleiderbügel für ultimativen Komfort.Schonend für Textilien: Bewahren Sie Materialien und Farben mit der Laurastar DMS-Dampf Technologie.Hygienisch und leistungsstark: DMS-Dampf beseitigt 99,99% der Bakterien, Viren und 100% der Staubmilben - für ein gesünderes Zuhause.Schweizerische Leistung: Kompakt, leicht und in nur 3 Minuten einsatzbereit.349,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Laurastar Lift Plus Silky Beige, 3-in-1 Bügelstation, Entknittert, Bügelt & Reinigt, Hygienischer Dampf, Alu-3D Sohle, Vertikales BügelnLaurastar Lift Plus Silky Beige ist mit den Hauptvorteilen der Laurastar 3-in-1-Dampfgeneratoren ausgestattet: zum Bügeln, Entfernen von Falten und Desinfizieren von Kleidung und Haushaltstextilien. Mit seinem einzigartigen Design, das Stil, Ergonomie und Vielseitigkeit vereint, werden Sie das Bügeln lieben!Perfektes Ergebnis in nur einem Durchgang dank exklusiver SpitzentechnologienVielseitig: zum Bügeln auf dem Tisch oder zum Dämpfen direkt auf dem KleiderbügelRespekt vor Materialien und Farben dank Laurastar DMS-DampfVermeidung von Falten durch die 3D-Sohle des professionellen BügeleisensDesinfektion von Textilien mit DMS-Dampf, wodurch 99,99% der Bakterien, Viren und 100% der Milben abgetötet werdenOptimale Dampfdosierung dank Pulse Steam-FunktionLeicht zu verstauen, leicht zu bewegen und in 3 Minuten einsatzbereit494,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Philips Dampfbügelstation PerfectCare,Bügelstationen mit Dampfstation,Bügelstation, Dampf, 1,8L Tank abnehmbar,Bügeleisen,DampfbügeleisenDie Philips Dampfbügelstation PerfectCare bietet eine innovative Bewegungssensor-Technologie, die automatisch Dampf ausstößt, sobald Sie das Bügeleisen bewegen - ideal für ein müheloses und effizientes Bügelerlebnis.Die SteamGlide Elite-Bügelsohle sorgt mit ihrer doppelten Härte gegenüber herkömmlichen Aluminiumböden und einer 6-fachen Beschichtung mit Titanschicht für höchste Gleitfähigkeit und maximale Kratzfestigkeit.Dank des großzügigen, abnehmbaren 1,8-Liter-Wassertanks können Sie bis zu 2 Stunden ununterbrochen bügeln, bevor ein Nachfüllen erforderlich ist - jederzeit einfach mit Leitungswasser befüllbar.Die konstante Dampfleistung von 120 g/min und der zusätzliche Dampfstoß von 600 g entfernen selbst hartnäckigste Falten aus dicken Stoffen wie Leinen oder Denim mühelos.Mit der OptimalTEMP-Technologie ist kein Vorsortieren oder Einstellen der Temperatur nötig - bügeln Sie alles von Seide bis Jeans ohne Brandflecken und ohne Wartezeiten. PRODUKTBESCHREIBUNG Die Philips Dampfbügels697,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum kommt kein Dampf aus meiner AEG Bügelstation?
Es gibt mehrere mögliche Gründe, warum kein Dampf aus Ihrer AEG Bügelstation kommt. Es könnte sein, dass das Gerät nicht ausreichend aufgeheizt ist oder dass der Wassertank leer ist. Es könnte auch sein, dass das Bügeleisen verstopft ist oder dass es ein Problem mit der Dampffunktion gibt. Es empfiehlt sich, die Bedienungsanleitung zu überprüfen und gegebenenfalls den Kundendienst zu kontaktieren, um das Problem zu lösen. **
-
Ist es ungesund, den Dampf beim Bügeln einzuatmen?
Es ist nicht ungesund, den Dampf beim Bügeln einzuatmen, solange man es nicht übermäßig lange oder in großen Mengen tut. Der Dampf kann jedoch heiß sein und Verbrennungen verursachen, daher ist es wichtig, vorsichtig zu sein. Es wird empfohlen, den Raum gut zu belüften, um die Konzentration von Dampf und eventuellen Chemikalien aus dem Bügelwasser zu reduzieren. **
-
Wann wird Wasser zu Dampf?
Wasser wird zu Dampf, wenn es auf eine Temperatur von 100 Grad Celsius erhitzt wird. Bei dieser Temperatur beginnen die Wassermoleküle sich zu bewegen und zu verdampfen. Der Übergang von Wasser zu Dampf erfolgt durch Verdampfung, bei der das Wasser in Form von Wasserdampf in die Luft übergeht. Dieser Prozess findet statt, wenn genügend Energie zugeführt wird, um die Bindungen zwischen den Wassermolekülen zu überwinden. Wasserdampf ist die gasförmige Form von Wasser und kann in der Luft schweben, bis er sich wieder abkühlt und zu Wasser kondensiert. **
-
Wie wird Wasser zu Dampf?
Wasser wird zu Dampf durch den Prozess der Verdampfung. Bei erhöhter Temperatur nimmt die kinetische Energie der Wassermoleküle zu, wodurch sie sich schneller bewegen und schließlich genug Energie haben, um die Oberflächenspannung zu überwinden und in die Gasphase überzugehen. Dieser Vorgang findet statt, wenn Wasser auf seinem Siedepunkt von 100 Grad Celsius erhitzt wird. Durch die Verdampfung entsteht Wasserdampf, der unsichtbar ist und sich mit der umgebenden Luft mischt. Dieser Wasserdampf kann kondensieren, wenn er abkühlt, und wieder zu flüssigem Wasser werden. **
Ähnliche Suchbegriffe für XML-Feeds
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zika, Ulrike: DampfDampf , Aromatisch - Überraschend - Vielfältig. Rezepte für den Combi-Dampfgarer , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20210906, Produktform: Leinen, Autoren: Zika, Ulrike~Höss-Knakal, Alexander, Fotograph: Mayer, Stefan, Seitenzahl/Blattzahl: 192, Keyword: Sous Vide Kochbuch; ren Einstieg; Fleischgerichte Rezepte; nachhaltige Ernährung; gesund kochen; Kochen; Dampf; Heißluftgarer; Dampfgaren; Rezepte für Gäste; Vakuumgaren; Garen; Dampfgar Bibel; Dampfgaren Kochbuch; Niedergartemperatur; Fleisch im Dampfgarer; Dessert Rezepte; Suppen Rezepte; Kochbuch Sternekoch; Rezepte Dampfgarer; Gemüse Dampfgarer; Sous Vide; Kochbuch Spitzenkoch; saisonale Rezepte; Salat Rezepte; Hülsenfrüchte Dampfgarer; Sous Vide Rezepte; vegetarische Dampfgarrezepte; Sterneküche; Garmethode; gesunde Küche; Kombi-Dampfgarer; Vorspeisen Rezepte, Fachschema: Kochen / Schnelle Küche~Kochen / Biologisch, alternativ, Trennkost, Vollwertkost~Kochen / Moderne Methoden, Hilfsmittel, Tipps u. Tricks, Fachkategorie: Kochen: Gesundheit und Vollwertkost~Kochen mit bestimmten Geräten, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 251, Breite: 200, Höhe: 25, Gewicht: 918, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was gefriert schneller: Wasser oder Dampf?
Wasser gefriert schneller als Dampf. Beim Gefrieren wird die Energie abgegeben, wodurch die Teilchen langsamer werden und sich zu einem festen Zustand verbinden. Dampf hingegen besteht aus gasförmigen Teilchen, die viel mehr Energie haben und daher länger brauchen, um abzukühlen und zu kondensieren. **
-
Wie kann ich Hemden bügeln, um Falten effektiv zu glätten und ein professionelles Aussehen zu erzielen?
1. Beginnen Sie mit einem sauberen und feuchten Hemd. 2. Verwenden Sie einen Dampfbügeleisen, um Falten leicht zu glätten. 3. Achten Sie darauf, dass Sie das Hemd auf links bügeln und die Kragen und Manschetten besonders sorgfältig behandeln. **
-
Bei welcher Temperatur wird Wasser zu Dampf?
Wasser wird zu Dampf, also verdampft, wenn es die Siedetemperatur erreicht. Die Siedetemperatur von Wasser beträgt normalerweise 100 Grad Celsius auf Meereshöhe. Bei höheren Höhen kann die Siedetemperatur aufgrund des geringeren Luftdrucks niedriger sein. Wenn Wasser die Siedetemperatur erreicht, beginnen die Wassermoleküle sich zu bewegen und zu verdampfen, was zu einem Übergang von flüssig zu gasförmig führt. Dieser Prozess wird als Verdampfung bezeichnet und ist ein wichtiger Teil des Wasserkreislaufs auf der Erde. **
-
Was passiert wenn Wasser zu Dampf wird?
Was passiert wenn Wasser zu Dampf wird? Wenn Wasser zu Dampf wird, findet eine Phasenänderung statt, bei der das Wasser von flüssiger Form in gasförmige Form übergeht. Dies geschieht durch Erhitzung des Wassers über seinen Siedepunkt hinaus. Während des Übergangs von Wasser zu Dampf nimmt die Energie der Wassermoleküle zu, wodurch sie sich voneinander lösen und in die Luft als unsichtbarer Wasserdampf abgeben. Dampf ist also die gasförmige Form von Wasser, die bei ausreichender Hitzeentwicklung entsteht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.